Domain leichenbeschauer.de kaufen?
Wir ziehen mit dem Projekt
leichenbeschauer.de um.
Sind Sie am Kauf der Domain
leichenbeschauer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain leichenbeschauer.de kaufen?
Was ist der Unterschied zwischen Obduktion, Autopsie und Forensik?
Die Obduktion ist der medizinische Prozess der Untersuchung eines Körpers nach dem Tod, um die Todesursache festzustellen. Die Autopsie bezieht sich auf die detaillierte Untersuchung eines Körpers, um Informationen über die Krankheit oder Verletzung zu gewinnen, die zum Tod geführt haben. Forensik bezieht sich auf die Anwendung wissenschaftlicher Methoden und Techniken zur Untersuchung von Verbrechen und zur Sammlung von Beweisen. **
Was ist der Zielpunkt einer Reise? Wie kann man den Zielpunkt in der persönlichen Entwicklung definieren?
Der Zielpunkt einer Reise ist das endgültige Ziel oder die gewünschte Destination, die man erreichen möchte. In der persönlichen Entwicklung kann der Zielpunkt als der Punkt definiert werden, an dem man seine persönlichen Ziele und Träume erreicht hat und ein Gefühl von Erfüllung und Zufriedenheit verspürt. Es kann auch bedeuten, dass man sich kontinuierlich weiterentwickelt und wächst, um sein volles Potenzial zu entfalten. **
Ähnliche Suchbegriffe für Endpoint Der Zielpunkt
Top-Angebote
Produkte zum Begriff Endpoint Der Zielpunkt:
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kleesiek, Knut: Notizen aus der PathologieNotizen aus der Pathologie , Das Buch analysiert gesellschaftliche Abläufe in Deutschland des 20. und 21. Jahrhunderts. Die Analyse erfolgt nicht aus Sicht der politisch-medialen Klasse - also aus jener der Betroffenen selbst - wie es meist die Flut der Literatur von Journalisten und Politikern kennzeichnet, die gewissermaßen eigene Pressemitteilungen herausgeben. Die Analyse erfolgt von einem Standpunkt außerhalb dieser Klasse, von einem Wissenschaftler, der ganz andere Denkregeln verwendet. Der Titel des Buches lautet zwar wie ein medizinisches Syndrom, bezeichnet aber die politische Diagnose eines gesellschaftlichen Prozesses in der deutschen Geschichte. Die Perspektive ist die eines naturwissenschaftlichen Mediziners. Die Analyse erfolgte nach den Denkregeln der axiomatischen Wissenschaft und steht im Widerspruch zur politischen Religion der Zeit. Wie eine bipolare Psychose wird die politische Geschichte der deutschen Population analysiert, das heißt als eine historische Ereigniskette, die sich mit antagonistischen Symptomen auf Basis einer gemeinsamen Ursache vollzogen hat - als imperiale Phase im 20. und suizidale im 21. Jahrhundert. Der Autor stellt dar, daß eine Verurteilung des braunen Sozialismus der Vergangenheit durch die deutsche Gesellschaft der Gegenwart keineswegs als eine Genesung von dem politischen Syndrom mißverstanden werden darf, sondern nach dem Desaster des 2. Weltkriegs nun als andere Phase des bipolaren Prozesses mit gegensätzlichen Merkmalen in Erscheinung tritt. Die grundlegenden Mechanismen des Syndroms werden von den ideologischen Ideen des metaphysischen Materialismus gebildet, die sich in einem Verlangen nach Entgrenzung und universeller Gleichheit als politische Modifikationen des Marxismus manifestieren (rote, braune oder grüne Variante). Es wird auch deutlich, daß der deutsche Glaube an eine postkommunistische Zeit ein großer Irrtum des 21. Jahrhundert ist und nur die Stalinsche Variante im Auge hat. Die wenig beachtete latente Infiltration der Ideen der Trotzkischen Variante des Marxismus in die deutschen Institutionen wird beschrieben und geschichtliche Phänomene unserer Zeit als Symptome der suizidale Phase des bipolaren deutschen Syndroms erkannt, etwa das weltweit einmalige Einverständnis der Population mit einer illegalen Migration auf ihr Territorium, die steuerliche Ablaßregelung zum Schutze eines globalen Klimas oder die Inszenierung einer viralen Pandemie. Kleesiek dokumentiert die gesellschaftlichen Prozesse als Gesellschaftspathologe nach dem Einmünden in ihr tödliches Ende. Auf dem Obduktionstisch liegt die deutsche Population. Bei der Suche nach der Todesursache des indigenen Volkes spielen die handelnden Politiker keine Rolle mehr und werden daher auch nicht genannt. , Sonstige > Motorkühlung , Erscheinungsjahr: 20221109, Produktform: Kartoniert, Autoren: Kleesiek, Knut, Seitenzahl/Blattzahl: 363, Keyword: Dekadenz; Deutschland; Postdemokratie, Fachschema: Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Gesellschaft und Sozialwissenschaften, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Manuscriptum, Verlag: Manuscriptum, Verlag: Manuscriptum Verlagsbuchhandlung Thomas Hoof e.K., Länge: 205, Breite: 131, Höhe: 24, Gewicht: 422, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Differenzialdiagnostik in der Physiotherapie - Screening, Pathologie, Red FlagsDifferenzialdiagnostik in der Physiotherapie - Screening, Pathologie, Red Flags , Vom Leitsymptom zur richtigen Diagnose - vom Krankheitsbild zur richtigen Therapie Dieses Buch bietet Ihnen: fundierte Orientierung zur klinischen Urteilsfindung eine Fülle an Informationen, um Symptome, Erkrankungen und "Red Flags" zu erkennen Hilfen, um anhand des Red-Flag-Screenings ggf. über eine weitere medizinische Abklärung zu entscheiden einen strukturierten, didaktischen Aufbau, viele Übersichtstabellen und zahlreiche Fallbeispiele, die Ihnen die Inhalte einprägsam vermitteln Vorgestellt werden eine Vielzahl an Leitsymptomen und Pathologien, gegliedert in die Bereiche Bewegungsapparat, Nervensystem, Atmung, Herz/Kreislauf, Blut und Abwehr, Hormon- und Immunsystem, Gastrointestinaltrakt, Haut, Urogenitalsystem und Psyche. Ergänzend werden Syndromale Erkrankungen, Notfälle sowie besondere Gruppen von Patienten (Sportler, Musiker, Kinder) behandelt. Die Kapitel Bildgebung und Pharmakologie bieten Ihnen wertvolle Zusatzinformationen. Seit Beginn der Akademisierung der Physiotherapie vor ca. 20 Jahren wird eine stärkere Selbstständigkeit der Physiotherapeutinnen und -therapeuten gefordert. Die Zusatzausbildung "Sektoraler Heilpraktiker - Physiotherapie" ermöglicht inzwischen das Arbeiten im Erstkontakt ohne ärztliche Verordnung. Aber auch alle anderen Therapierenden sollten in der Lage sein, Symptome zu erkennen ("Red Flags"), die nicht vom muskuloskelettalen oder neuromuskulären System stammen. Ein Grundlagenwerk, das Sicherheit für die Differenzialdiagnostik in der Physiotherapie gibt! Das Buch eignet sich für: Physiotherapeut*innen in Ausbildung, Studium und Praxis , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20240306, Produktform: Kartoniert, Redaktion: Zalpour, Christoff~Piekartz, Harry J. M. von, Seitenzahl/Blattzahl: 349, Keyword: First Contact; Direkzugang; Direct Access; Blanko Verordnung; Sektoraler Heilpraktiker; Anamnese; Befunderhebung; Leitsymptome; Assessments; Diagnostik; Red Flags; Physiotherapie; Diagnose; Screening; Pathologie; Differenzialdiagnose; Befund; Yellow Flags; Krankheitsbilder; Krankheiten, Fachschema: Physikalische Therapie~Physiotherapie, Fachkategorie: Rehabilitation, Bildungszweck: für berufsschulische und universitäre Bildung (Deutschland), Warengruppe: TB/Medizin/Allgemeines, Lexika, Fachkategorie: Physiotherapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer Verlag, Länge: 271, Breite: 213, Höhe: 17, Gewicht: 985, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,67,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...77,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Rolle spielt die Gerichtsmedizin bei der Untersuchung von Todesfällen und der Sammlung forensischer Beweise in der Kriminalistik, der Pathologie und der Rechtsmedizin?
Die Gerichtsmedizin spielt eine entscheidende Rolle bei der Untersuchung von Todesfällen, um die Todesursache und den Todeszeitpunkt festzustellen. Sie unterstützt auch bei der Sammlung forensischer Beweise, die bei der Aufklärung von Verbrechen helfen. In der Kriminalistik liefert die Gerichtsmedizin wichtige Informationen, um Täter zu identifizieren und die Umstände eines Verbrechens zu rekonstruieren. In der Pathologie und Rechtsmedizin trägt die Gerichtsmedizin dazu bei, die medizinischen Aspekte von Verbrechen zu untersuchen und die Ergebnisse vor Gericht zu präsentieren. **
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Was ist der Unterschied zwischen Autopsie und Obduktion?
Autopsie und Obduktion sind im Grunde Synonyme und bezeichnen beide die Untersuchung eines Verstorbenen, um die Todesursache festzustellen. Der Begriff "Autopsie" wird jedoch häufiger im medizinischen Kontext verwendet, während "Obduktion" eher im rechtlichen oder forensischen Kontext verwendet wird. In beiden Fällen handelt es sich um eine detaillierte Untersuchung des Körpers, um Informationen über die Krankheit, Verletzungen oder andere relevante Faktoren zu erhalten. **
Welche Rolle spielt die Rechtsmedizin bei der Untersuchung von Todesfällen und Verletzungen, und wie wird sie in den Bereichen Forensik, Pathologie und Kriminalistik eingesetzt?
Die Rechtsmedizin spielt eine entscheidende Rolle bei der Untersuchung von Todesfällen und Verletzungen, um die Todesursache und die Umstände des Todes zu klären. In der Forensik wird die Rechtsmedizin eingesetzt, um Beweise zu sammeln und zu analysieren, die bei der Aufklärung von Verbrechen helfen. In der Pathologie wird die Rechtsmedizin genutzt, um Gewebeproben zu untersuchen und Krankheiten oder Verletzungen zu diagnostizieren. In der Kriminalistik unterstützt die Rechtsmedizin bei der Identifizierung von Opfern und Tätern sowie bei der Rekonstruktion von Tatorten. **
Welche Rolle spielt forensische Untersuchung in der Kriminalistik, der digitalen Forensik und der forensischen Psychologie?
Forensische Untersuchungen spielen eine entscheidende Rolle in der Kriminalistik, da sie dazu beitragen, Beweise zu sammeln und Täter zu identifizieren. In der digitalen Forensik werden forensische Untersuchungen eingesetzt, um digitale Spuren zu analysieren und Cyberkriminalität aufzuklären. In der forensischen Psychologie dienen forensische Untersuchungen dazu, das Verhalten von Tätern zu analysieren und psychologische Profile zu erstellen, um bei der Aufklärung von Verbrechen zu helfen. Insgesamt tragen forensische Untersuchungen in allen drei Bereichen dazu bei, die Wahrheit zu ermitteln und zur Aufklärung von Verbrechen beizutragen. **
Top-Angebote
Produkte zum Begriff Endpoint Der Zielpunkt:
-
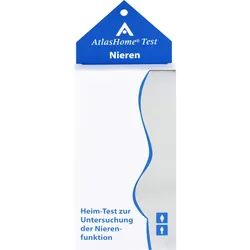
Hometest Zur Untersuchung der Nierenfunktion 2 STProdukteigenschaften: HOMETEST zur Untersuchung auf Niereninfektion Zur selbstverantwortlichen Gesundheitskontrolle. Produktbeschreibung: Der Körper ist heute zunehmend Belastungen ausgesetzt. Die Folge sind häufig so genannte »Zivilisationskrankheiten« wie Fettleber, Diabetes, Übersäuerung oder Entzündungen, denen meist ein schleichender Prozess vorausgeht, den wir zunächst nicht wahrnehmen. Für Ihre Kunden zur Früherkennung von Diabetes und Harnwegsinfektion, sowie zur Untersuchung der Nieren- und Leberfunktion bieten wir Ihnen vier Urin-Schnelltests. Inhalt: 2 Teststreifen pro Packung. Anwendungshinweis: Teststreifen in den Urin tauchen. Nach 30-60 Sekunden Ergebnis ablesen. Quelle: www.param.de Stand: 02/20245,75 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
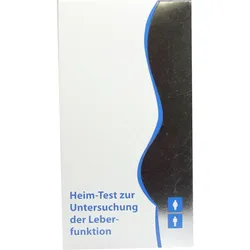
Hometest Zur Untersuchung der Leberfunktion 2 STProdukteigenschaften: HOMETEST zur Untersuchung auf Leberfunktion Zur selbstverantwortlichen Gesundheitskontrolle. Produktbeschreibung: Der Körper ist heute zunehmend Belastungen ausgesetzt. Die Folge sind häufig so genannte »Zivilisationskrankheiten« wie Fettleber, Diabetes, Übersäuerung oder Entzündungen, denen meist ein schleichender Prozess vorausgeht, den wir zunächst nicht wahrnehmen. Für Ihre Kunden zur Früherkennung von Diabetes und Harnwegsinfektion, sowie zur Untersuchung der Nieren- und Leberfunktion bieten wir Ihnen vier Urin-Schnelltests. Inhalt: 2 Teststreifen pro Packung. Anwendungshinweis: Teststreifen in den Urin tauchen. Nach 30-60 Sekunden Ergebnis ablesen. Quelle: www.param.de Stand: 02/20244,81 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kleesiek, Knut: Notizen aus der PathologieNotizen aus der Pathologie , Das Buch analysiert gesellschaftliche Abläufe in Deutschland des 20. und 21. Jahrhunderts. Die Analyse erfolgt nicht aus Sicht der politisch-medialen Klasse - also aus jener der Betroffenen selbst - wie es meist die Flut der Literatur von Journalisten und Politikern kennzeichnet, die gewissermaßen eigene Pressemitteilungen herausgeben. Die Analyse erfolgt von einem Standpunkt außerhalb dieser Klasse, von einem Wissenschaftler, der ganz andere Denkregeln verwendet. Der Titel des Buches lautet zwar wie ein medizinisches Syndrom, bezeichnet aber die politische Diagnose eines gesellschaftlichen Prozesses in der deutschen Geschichte. Die Perspektive ist die eines naturwissenschaftlichen Mediziners. Die Analyse erfolgte nach den Denkregeln der axiomatischen Wissenschaft und steht im Widerspruch zur politischen Religion der Zeit. Wie eine bipolare Psychose wird die politische Geschichte der deutschen Population analysiert, das heißt als eine historische Ereigniskette, die sich mit antagonistischen Symptomen auf Basis einer gemeinsamen Ursache vollzogen hat - als imperiale Phase im 20. und suizidale im 21. Jahrhundert. Der Autor stellt dar, daß eine Verurteilung des braunen Sozialismus der Vergangenheit durch die deutsche Gesellschaft der Gegenwart keineswegs als eine Genesung von dem politischen Syndrom mißverstanden werden darf, sondern nach dem Desaster des 2. Weltkriegs nun als andere Phase des bipolaren Prozesses mit gegensätzlichen Merkmalen in Erscheinung tritt. Die grundlegenden Mechanismen des Syndroms werden von den ideologischen Ideen des metaphysischen Materialismus gebildet, die sich in einem Verlangen nach Entgrenzung und universeller Gleichheit als politische Modifikationen des Marxismus manifestieren (rote, braune oder grüne Variante). Es wird auch deutlich, daß der deutsche Glaube an eine postkommunistische Zeit ein großer Irrtum des 21. Jahrhundert ist und nur die Stalinsche Variante im Auge hat. Die wenig beachtete latente Infiltration der Ideen der Trotzkischen Variante des Marxismus in die deutschen Institutionen wird beschrieben und geschichtliche Phänomene unserer Zeit als Symptome der suizidale Phase des bipolaren deutschen Syndroms erkannt, etwa das weltweit einmalige Einverständnis der Population mit einer illegalen Migration auf ihr Territorium, die steuerliche Ablaßregelung zum Schutze eines globalen Klimas oder die Inszenierung einer viralen Pandemie. Kleesiek dokumentiert die gesellschaftlichen Prozesse als Gesellschaftspathologe nach dem Einmünden in ihr tödliches Ende. Auf dem Obduktionstisch liegt die deutsche Population. Bei der Suche nach der Todesursache des indigenen Volkes spielen die handelnden Politiker keine Rolle mehr und werden daher auch nicht genannt. , Sonstige > Motorkühlung , Erscheinungsjahr: 20221109, Produktform: Kartoniert, Autoren: Kleesiek, Knut, Seitenzahl/Blattzahl: 363, Keyword: Dekadenz; Deutschland; Postdemokratie, Fachschema: Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Gesellschaft und Sozialwissenschaften, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Manuscriptum, Verlag: Manuscriptum, Verlag: Manuscriptum Verlagsbuchhandlung Thomas Hoof e.K., Länge: 205, Breite: 131, Höhe: 24, Gewicht: 422, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0100, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Obduktion, Autopsie und Forensik?
Die Obduktion ist der medizinische Prozess der Untersuchung eines Körpers nach dem Tod, um die Todesursache festzustellen. Die Autopsie bezieht sich auf die detaillierte Untersuchung eines Körpers, um Informationen über die Krankheit oder Verletzung zu gewinnen, die zum Tod geführt haben. Forensik bezieht sich auf die Anwendung wissenschaftlicher Methoden und Techniken zur Untersuchung von Verbrechen und zur Sammlung von Beweisen. **
-
Was ist der Zielpunkt einer Reise? Wie kann man den Zielpunkt in der persönlichen Entwicklung definieren?
Der Zielpunkt einer Reise ist das endgültige Ziel oder die gewünschte Destination, die man erreichen möchte. In der persönlichen Entwicklung kann der Zielpunkt als der Punkt definiert werden, an dem man seine persönlichen Ziele und Träume erreicht hat und ein Gefühl von Erfüllung und Zufriedenheit verspürt. Es kann auch bedeuten, dass man sich kontinuierlich weiterentwickelt und wächst, um sein volles Potenzial zu entfalten. **
-
Welche Rolle spielt die Gerichtsmedizin bei der Untersuchung von Todesfällen und der Sammlung forensischer Beweise in der Kriminalistik, der Pathologie und der Rechtsmedizin?
Die Gerichtsmedizin spielt eine entscheidende Rolle bei der Untersuchung von Todesfällen, um die Todesursache und den Todeszeitpunkt festzustellen. Sie unterstützt auch bei der Sammlung forensischer Beweise, die bei der Aufklärung von Verbrechen helfen. In der Kriminalistik liefert die Gerichtsmedizin wichtige Informationen, um Täter zu identifizieren und die Umstände eines Verbrechens zu rekonstruieren. In der Pathologie und Rechtsmedizin trägt die Gerichtsmedizin dazu bei, die medizinischen Aspekte von Verbrechen zu untersuchen und die Ergebnisse vor Gericht zu präsentieren. **
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Ähnliche Suchbegriffe für Endpoint Der Zielpunkt
-
Differenzialdiagnostik in der Physiotherapie - Screening, Pathologie, Red FlagsDifferenzialdiagnostik in der Physiotherapie - Screening, Pathologie, Red Flags , Vom Leitsymptom zur richtigen Diagnose - vom Krankheitsbild zur richtigen Therapie Dieses Buch bietet Ihnen: fundierte Orientierung zur klinischen Urteilsfindung eine Fülle an Informationen, um Symptome, Erkrankungen und "Red Flags" zu erkennen Hilfen, um anhand des Red-Flag-Screenings ggf. über eine weitere medizinische Abklärung zu entscheiden einen strukturierten, didaktischen Aufbau, viele Übersichtstabellen und zahlreiche Fallbeispiele, die Ihnen die Inhalte einprägsam vermitteln Vorgestellt werden eine Vielzahl an Leitsymptomen und Pathologien, gegliedert in die Bereiche Bewegungsapparat, Nervensystem, Atmung, Herz/Kreislauf, Blut und Abwehr, Hormon- und Immunsystem, Gastrointestinaltrakt, Haut, Urogenitalsystem und Psyche. Ergänzend werden Syndromale Erkrankungen, Notfälle sowie besondere Gruppen von Patienten (Sportler, Musiker, Kinder) behandelt. Die Kapitel Bildgebung und Pharmakologie bieten Ihnen wertvolle Zusatzinformationen. Seit Beginn der Akademisierung der Physiotherapie vor ca. 20 Jahren wird eine stärkere Selbstständigkeit der Physiotherapeutinnen und -therapeuten gefordert. Die Zusatzausbildung "Sektoraler Heilpraktiker - Physiotherapie" ermöglicht inzwischen das Arbeiten im Erstkontakt ohne ärztliche Verordnung. Aber auch alle anderen Therapierenden sollten in der Lage sein, Symptome zu erkennen ("Red Flags"), die nicht vom muskuloskelettalen oder neuromuskulären System stammen. Ein Grundlagenwerk, das Sicherheit für die Differenzialdiagnostik in der Physiotherapie gibt! Das Buch eignet sich für: Physiotherapeut*innen in Ausbildung, Studium und Praxis , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20240306, Produktform: Kartoniert, Redaktion: Zalpour, Christoff~Piekartz, Harry J. M. von, Seitenzahl/Blattzahl: 349, Keyword: First Contact; Direkzugang; Direct Access; Blanko Verordnung; Sektoraler Heilpraktiker; Anamnese; Befunderhebung; Leitsymptome; Assessments; Diagnostik; Red Flags; Physiotherapie; Diagnose; Screening; Pathologie; Differenzialdiagnose; Befund; Yellow Flags; Krankheitsbilder; Krankheiten, Fachschema: Physikalische Therapie~Physiotherapie, Fachkategorie: Rehabilitation, Bildungszweck: für berufsschulische und universitäre Bildung (Deutschland), Warengruppe: TB/Medizin/Allgemeines, Lexika, Fachkategorie: Physiotherapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer Verlag, Länge: 271, Breite: 213, Höhe: 17, Gewicht: 985, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,67,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...77,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...163,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...98,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Was ist der Unterschied zwischen Autopsie und Obduktion?
Autopsie und Obduktion sind im Grunde Synonyme und bezeichnen beide die Untersuchung eines Verstorbenen, um die Todesursache festzustellen. Der Begriff "Autopsie" wird jedoch häufiger im medizinischen Kontext verwendet, während "Obduktion" eher im rechtlichen oder forensischen Kontext verwendet wird. In beiden Fällen handelt es sich um eine detaillierte Untersuchung des Körpers, um Informationen über die Krankheit, Verletzungen oder andere relevante Faktoren zu erhalten. **
-
Welche Rolle spielt die Rechtsmedizin bei der Untersuchung von Todesfällen und Verletzungen, und wie wird sie in den Bereichen Forensik, Pathologie und Kriminalistik eingesetzt?
Die Rechtsmedizin spielt eine entscheidende Rolle bei der Untersuchung von Todesfällen und Verletzungen, um die Todesursache und die Umstände des Todes zu klären. In der Forensik wird die Rechtsmedizin eingesetzt, um Beweise zu sammeln und zu analysieren, die bei der Aufklärung von Verbrechen helfen. In der Pathologie wird die Rechtsmedizin genutzt, um Gewebeproben zu untersuchen und Krankheiten oder Verletzungen zu diagnostizieren. In der Kriminalistik unterstützt die Rechtsmedizin bei der Identifizierung von Opfern und Tätern sowie bei der Rekonstruktion von Tatorten. **
-
Welche Rolle spielt forensische Untersuchung in der Kriminalistik, der digitalen Forensik und der forensischen Psychologie?
Forensische Untersuchungen spielen eine entscheidende Rolle in der Kriminalistik, da sie dazu beitragen, Beweise zu sammeln und Täter zu identifizieren. In der digitalen Forensik werden forensische Untersuchungen eingesetzt, um digitale Spuren zu analysieren und Cyberkriminalität aufzuklären. In der forensischen Psychologie dienen forensische Untersuchungen dazu, das Verhalten von Tätern zu analysieren und psychologische Profile zu erstellen, um bei der Aufklärung von Verbrechen zu helfen. Insgesamt tragen forensische Untersuchungen in allen drei Bereichen dazu bei, die Wahrheit zu ermitteln und zur Aufklärung von Verbrechen beizutragen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.